
ISO/IEC 27001:2022 no contact center: como proteger dados em cada interação
Cada ligação ou conversa expõe dados pessoais. Veja o que mudou na ISO/IEC 27001:2022 e quais controles fazem diferença na posição de atendimento, nos acessos e nas gravações.
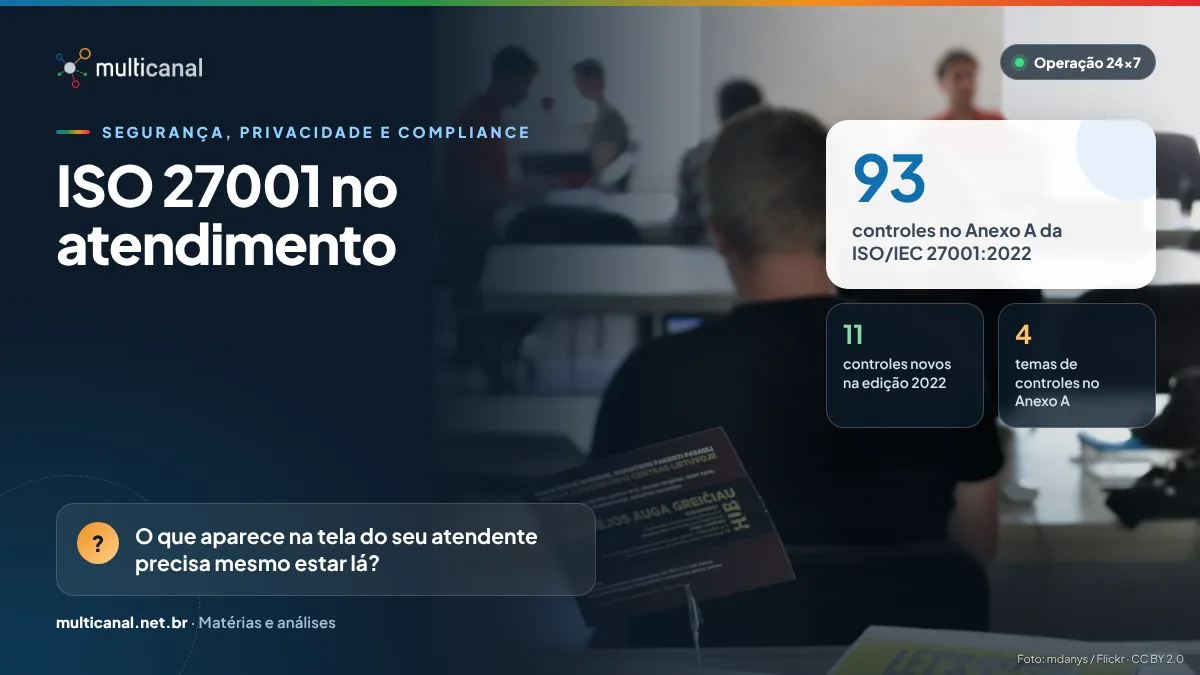
Em uma única ligação, o atendente pode ver nome, CPF, endereço, histórico de compras e, às vezes, dados de pagamento. Multiplicado por milhares de interações por dia, isso faz do contact center um dos pontos mais sensíveis da cadeia de dados de uma empresa. A ISO/IEC 27001:2022 oferece o método para proteger essas informações de forma sistemática, baseada em riscos e auditável.
O que a edição 2022 trouxe
A terceira edição da norma, publicada em outubro de 2022, reorganizou o Anexo A: os 114 controles da versão de 2013, distribuídos em 14 domínios, deram lugar a 93 controles em quatro temas — organizacionais (37), de pessoas (8), físicos (14) e tecnológicos (34). Onze controles são novos, entre eles inteligência de ameaças, segurança no uso de serviços de nuvem, mascaramento de dados, prevenção de vazamento de dados, monitoramento de atividades e codificação segura. Em 2024, a Emenda 1 passou a pedir que a organização avalie se as mudanças climáticas são uma questão relevante para o seu sistema de gestão.
Controles que fazem diferença em cada interação
- Posição de atendimento: mesa limpa e tela limpa (7.7), bloqueio de tela e regras para celulares, anotações em papel e portas USB conforme o risco da operação.
- Acessos: perfis por função e menor privilégio (5.15 e 5.18), autenticação segura (8.5), revisão periódica de acessos e remoção imediata no desligamento.
- Dados na tela: mascaramento (8.11) para exibir só o necessário, prevenção de vazamento (8.12) e exclusão de informações que não são mais necessárias (8.10).
- Gravações e registros: logs (8.15) e monitoramento (8.16), acesso restrito às gravações e prazos de retenção definidos. Quando há dados de cartão, o padrão PCI DSS também entra em cena.
- Pessoas: acordos de confidencialidade (6.6), conscientização e treinamento (6.3), processo disciplinar (6.4) e canal para relatar eventos de segurança (6.8).
- Fornecedores e nuvem: requisitos de segurança nos contratos e acompanhamento dos serviços prestados (5.19 a 5.23).
- Incidentes e continuidade: resposta estruturada a incidentes (5.24 a 5.28) e prontidão de TIC para a continuidade do negócio (5.30).
Do certificado à rotina
A certificação é o começo, não o fim. O sistema de gestão de segurança da informação (SGSI) se mantém vivo com análise de riscos por operação, Declaração de Aplicabilidade atualizada, auditorias internas, análise crítica pela direção e indicadores simples: treinamentos em dia, revisões de acesso no prazo, incidentes tratados e lições aprendidas aplicadas. A norma também conversa com a LGPD, que exige medidas de segurança técnicas e administrativas para proteger dados pessoais (art. 46), e com a ISO/IEC 27701, voltada à gestão da privacidade.
O período de transição terminou em 31 de outubro de 2025: desde então, certificados emitidos com base na edição de 2013 da ISO/IEC 27001 deixaram de ser válidos, e as organizações certificadas precisaram migrar para a versão 2022.
Referências e legislação
- ISO/IEC 27001:2022 · requisitos para sistemas de gestão de segurança da informação — acessar
- Família ISO/IEC 27000 · visão geral das normas de segurança da informação — acessar
- Lei 13.709/2018 (LGPD) · art. 46: medidas de segurança — acessar
- Regulamentações da ANPD · incluindo a Resolução CD/ANPD nº 15/2024 (incidentes de segurança) — acessar
No contact center, a segurança se decide na posição de atendimento: o que aparece na tela, o que o operador consegue copiar e como ele reage a um pedido fora do padrão. Controle técnico e treinamento contínuo precisam caminhar juntos.
— Núcleo de Conteúdo Multicanal · Multicanal Contact CenterComo a Multicanal ajuda: a Multicanal segue os padrões da ISO/IEC 27001:2022 e integra segurança da informação, privacidade (ISO/IEC 27701) e qualidade (ISO 9001) em seu sistema de gestão.
Veja os padrões que seguimosContinue lendo
ISO/IEC 27701 e LGPD: como transformar privacidade em sistema de gestão
Adequação à LGPD não é projeto com data para acabar. Veja como a ISO/IEC 27701:2025 organiza a privacidade em um sistema de gestão auditável e como…
ISO 37001 e ISO 37301 em contratos públicos: o que a Lei 14.133 exige em integridade
A Lei 14.133/2021 tornou o programa de integridade obrigatório em contratos de grande vulto e relevante no desempate e nas sanções. Veja como as ISO 37001…
Vishing: como preparar operadores para resistir à engenharia social por telefone
Falso cliente, falso suporte de TI, número falsificado e até voz clonada. Veja como o vishing chega ao contact center e quais defesas de processo, treino…