
ISO/IEC 27001:2022 en el contact center: cómo proteger datos en cada interacción
Cada llamada o conversación expone datos personales. Vea qué cambió en ISO/IEC 27001:2022 y qué controles marcan la diferencia en el puesto de atención, los accesos y las grabaciones.
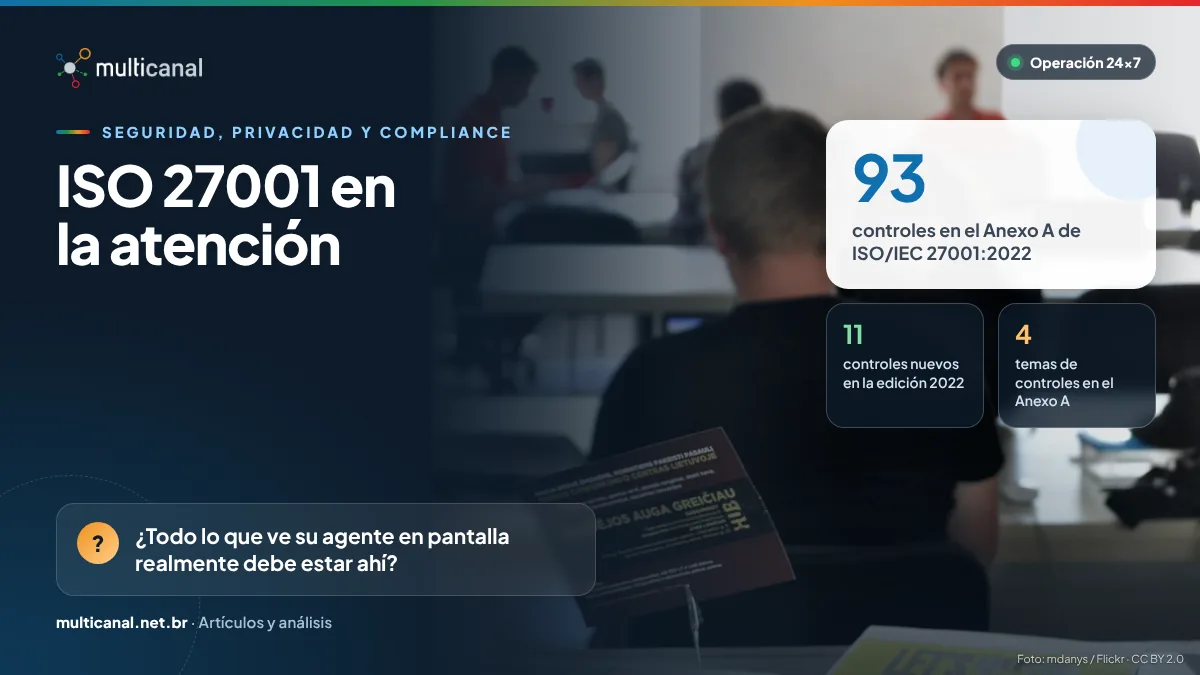
En una sola llamada, el agente puede ver nombre, documento de identidad, dirección, historial de compras y, a veces, datos de pago. Multiplicado por miles de interacciones al día, esto convierte al contact center en uno de los puntos más sensibles de la cadena de datos de una empresa. ISO/IEC 27001:2022 ofrece el método para proteger esa información de forma sistemática, basada en riesgos y auditable.
Qué trajo la edición 2022
La tercera edición de la norma, publicada en octubre de 2022, reorganizó el Anexo A: los 114 controles de la versión 2013, distribuidos en 14 dominios, dieron lugar a 93 controles en cuatro temas — organizacionales (37), de personas (8), físicos (14) y tecnológicos (34). Once controles son nuevos, entre ellos inteligencia de amenazas, seguridad en el uso de servicios de nube, enmascaramiento de datos, prevención de fuga de datos, monitoreo de actividades y codificación segura. En 2024, la Enmienda 1 pasó a exigir que la organización evalúe si el cambio climático es una cuestión relevante para su sistema de gestión.
Controles que marcan la diferencia en cada interacción
- Puesto de atención: escritorio limpio y pantalla limpia (7.7), bloqueo de pantalla y reglas para celulares, notas en papel y puertos USB según el riesgo de la operación.
- Accesos: perfiles por función y mínimo privilegio (5.15 y 5.18), autenticación segura (8.5), revisión periódica de accesos y baja inmediata al desvincularse.
- Datos en pantalla: enmascaramiento (8.11) para mostrar solo lo necesario, prevención de fuga de datos (8.12) y eliminación de información que ya no se necesita (8.10).
- Grabaciones y registros: logs (8.15) y monitoreo (8.16), acceso restringido a las grabaciones y plazos de retención definidos. Cuando hay datos de tarjetas, también se aplica el estándar PCI DSS.
- Personas: acuerdos de confidencialidad (6.6), concientización y capacitación (6.3), proceso disciplinario (6.4) y canal para reportar eventos de seguridad (6.8).
- Proveedores y nube: requisitos de seguridad en los contratos y seguimiento de los servicios prestados (5.19 a 5.23).
- Incidentes y continuidad: respuesta estructurada a incidentes (5.24 a 5.28) y preparación de las TIC para la continuidad del negocio (5.30).
Del certificado a la rutina
La certificación es el comienzo, no el final. El sistema de gestión de seguridad de la información (SGSI) se mantiene vivo con análisis de riesgos por operación, Declaración de Aplicabilidad actualizada, auditorías internas, revisión por la dirección e indicadores simples: capacitaciones al día, revisiones de acceso en plazo, incidentes tratados y lecciones aprendidas aplicadas. La norma también dialoga con la ley brasileña de protección de datos (LGPD), que exige medidas de seguridad técnicas y administrativas para proteger datos personales (art. 46), y con ISO/IEC 27701, orientada a la gestión de la privacidad.
El período de transición terminó el 31 de octubre de 2025: desde entonces, los certificados emitidos con base en la edición 2013 de ISO/IEC 27001 dejaron de ser válidos, y las organizaciones certificadas tuvieron que migrar a la versión 2022.
Referencias y legislación
- ISO/IEC 27001:2022 · requisitos para sistemas de gestión de seguridad de la información — acceder
- Familia ISO/IEC 27000 · panorama de las normas de seguridad de la información — acceder
- Lei 13.709/2018 (LGPD) · ley brasileña de protección de datos, art. 46: medidas de seguridad (en portugués) — acceder
- Reglamentaciones de la ANPD · incluida la Resolución CD/ANPD n.º 15/2024 sobre incidentes de seguridad (en portugués) — acceder
En el contact center, la seguridad se decide en el puesto de atención: lo que aparece en pantalla, lo que el agente puede copiar y cómo reacciona ante un pedido fuera de lo habitual. El control técnico y la capacitación continua deben ir de la mano.
— Núcleo de Contenido Multicanal · Multicanal Contact CenterCómo ayuda Multicanal: Multicanal sigue los estándares de ISO/IEC 27001:2022 e integra seguridad de la información, privacidad (ISO/IEC 27701) y calidad (ISO 9001) en su sistema de gestión.
Vea los estándares que seguimosSiga leyendo
ISO/IEC 27701 y LGPD: cómo convertir la privacidad en un sistema de gestión
Adecuarse a la LGPD brasileña no es un proyecto con fecha de cierre. Vea cómo ISO/IEC 27701:2025 organiza la privacidad en un sistema de gestión auditable…
ISO 37001 e ISO 37301 en contratos públicos: qué exige la Ley 14.133 de Brasil
La Ley 14.133/2021 hizo obligatorio el programa de integridad en contratos de gran cuantía y relevante en desempates y sanciones. Vea cómo ISO 37001 y 37301…
Vishing: cómo preparar a los agentes para resistir la ingeniería social telefónica
Falso cliente, falso soporte de TI, número falsificado y hasta voz clonada. Vea cómo el vishing llega al contact center y qué defensas de proceso, capacitación…