
Vishing: cómo preparar a los agentes para resistir la ingeniería social telefónica
Falso cliente, falso soporte de TI, número falsificado y hasta voz clonada. Vea cómo el vishing llega al contact center y qué defensas de proceso, capacitación y tecnología funcionan.
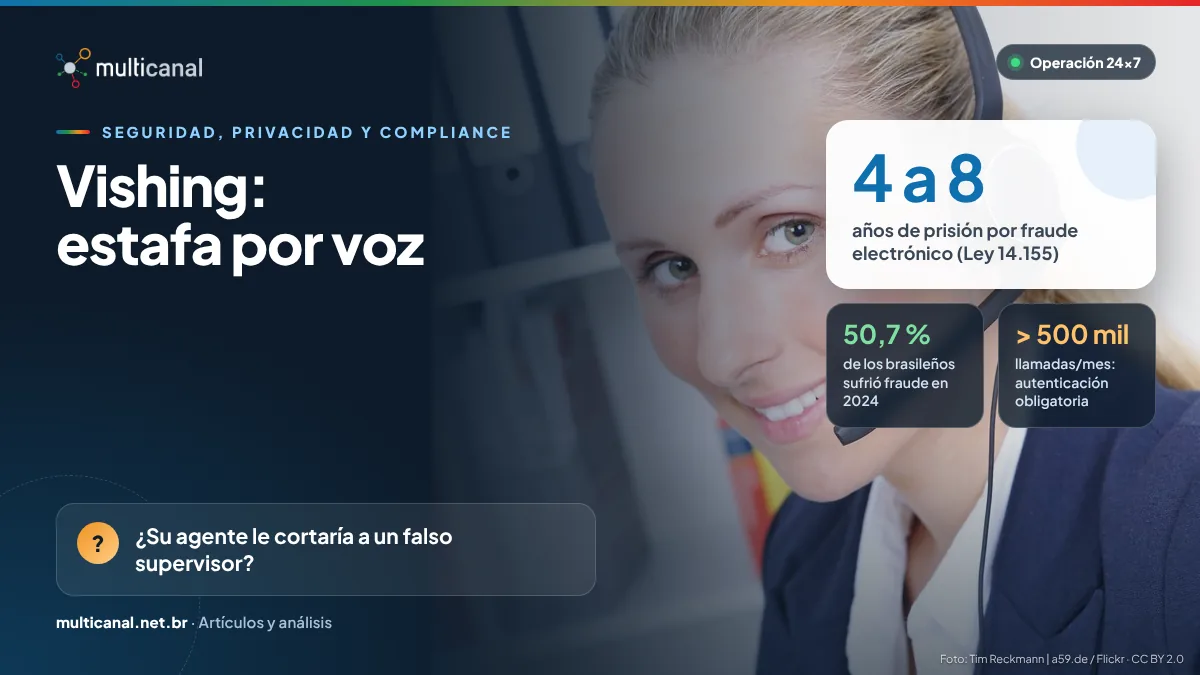
Suena el teléfono y, del otro lado, alguien habla con seguridad, usa el nombre del supervisor, cita datos del cliente y pide “solo una confirmación”. La ingeniería social por voz — el vishing — explota la prisa y las ganas de ayudar, dos cualidades de un buen agente. En el contact center, el agente puede ser el blanco directo de la estafa o la última barrera entre un estafador y la cuenta de un cliente.
Cómo llega la estafa a la central
- Falso cliente: el estafador usa datos filtrados para superar la verificación de identidad y pide cambiar teléfono, correo o dirección, un duplicado o un desbloqueo.
- Falso soporte de TI o falso supervisor: llama al agente para pedir contraseña, código de autenticación o la instalación de un programa de acceso remoto.
- Número falsificado (spoofing): la llamada aparece con el número de la propia empresa o de un socio conocido.
- Voz sintética: el diagnóstico de la ENCCLA brasileña sobre la estafa de la “falsa central” ya registra el uso de deepfakes para clonar la voz de agentes bancarios.
- Falsa central: el estafador se hace pasar por la empresa ante el cliente — y el agente debe saber orientar a quien llama con desconfianza.
El problema es amplio: según una encuesta de Serasa Experian citada por la ENCCLA, el 50,7 % de los brasileños fue víctima de fraude en 2024.
Las señales que el agente debe reconocer
Casi todo guion de vishing combina los mismos elementos: urgencia (“su cuenta será bloqueada ahora”), autoridad (“soy de la dirección”, “soy de la policía”), miedo, simpatía y, sobre todo, el pedido de saltarse un paso del procedimiento. Capacitar al equipo para reconocer estas señales — y para entender que cortar la llamada es una actitud correcta — vale más que cualquier lista de prohibiciones.
Defensas que funcionan: proceso, capacitación y tecnología
- Verificación en capas: no depender solo de datos de registro, que pueden haberse filtrado; para cambios sensibles, exigir un factor adicional o confirmación por un canal ya registrado.
- Regla de oro interna: nadie — ni TI, ni supervisión — pide contraseñas o códigos por teléfono. Acceso remoto, solo con ticket registrado.
- Rellamada: ante la duda, cortar y devolver la llamada a un número oficial.
- Reporte inmediato: un canal simple para informar intentos (ISO/IEC 27001:2022, control 6.8), sin incomodidad para quien reporta.
- Simulacros periódicos: llamadas de prueba con retroalimentación educativa, integradas a la concientización prevista en la norma (control 6.3).
- Autenticación de llamadas: el servicio Origem Verificada (Origen Verificado), de la Anatel, usa los protocolos STIR/SHAKEN para autenticar el número de origen y mostrar nombre, logotipo y motivo de la llamada; su uso pasó a ser obligatorio para quien realiza más de 500 mil llamadas por mes.
En el plano legal, la Ley brasileña 14.155/2021 creó el delito de fraude electrónico en el Código Penal, con prisión de 4 a 8 años cuando la víctima o un tercero es inducido a entregar información por contactos telefónicos, redes sociales o correo electrónico fraudulento.
En 2025, la ENCCLA (Estrategia Nacional de Combate a la Corrupción y al Lavado de Dinero de Brasil) dedicó una acción completa a la estafa de la “falsa central”, coordinada por Febraban y la Policía Federal, con la Anatel como invitada. El diagnóstico describe variantes como el falso gerente, el falso abogado, la falsa investigación y el falso técnico de TI.
Referencias y legislación
- Lei 14.155/2021 · fraude electrónico en el art. 171 del Código Penal brasileño (en portugués) — acceder
- ENCCLA — Acción 01/2025 · diagnóstico sobre las estafas de “falsa central” (en portugués) — acceder
- Anatel — Autenticación e identificación de llamadas · Origem Verificada y STIR/SHAKEN (en portugués) — acceder
- ISO/IEC 27001:2022 · concientización (6.3) y reporte de eventos de seguridad (6.8) — acceder
Un agente bien capacitado no teme decir “le devolveré la llamada por el canal oficial”. A la gestión le corresponde proteger esa actitud: quien corta una llamada sospechosa debe ser reconocido, no penalizado por el tiempo medio de atención.
— Núcleo de Contenido Multicanal · Multicanal Contact CenterCómo ayuda Multicanal: en sus programas de capacitación, Multicanal puede incluir rutas de seguridad de la información y simulacros de ingeniería social adaptados a cada operación; la empresa sigue los estándares de ISO/IEC 27001.
Conozca las capacitacionesSiga leyendo
ISO/IEC 27001:2022 en el contact center: cómo proteger datos en cada interacción
Cada llamada o conversación expone datos personales. Vea qué cambió en ISO/IEC 27001:2022 y qué controles marcan la diferencia en el puesto de atención, los accesos…
ISO/IEC 27701 y LGPD: cómo convertir la privacidad en un sistema de gestión
Adecuarse a la LGPD brasileña no es un proyecto con fecha de cierre. Vea cómo ISO/IEC 27701:2025 organiza la privacidad en un sistema de gestión auditable…
ISO 37001 e ISO 37301 en contratos públicos: qué exige la Ley 14.133 de Brasil
La Ley 14.133/2021 hizo obligatorio el programa de integridad en contratos de gran cuantía y relevante en desempates y sanciones. Vea cómo ISO 37001 y 37301…