
Vishing: como preparar operadores para resistir à engenharia social por telefone
Falso cliente, falso suporte de TI, número falsificado e até voz clonada. Veja como o vishing chega ao contact center e quais defesas de processo, treino e tecnologia funcionam.
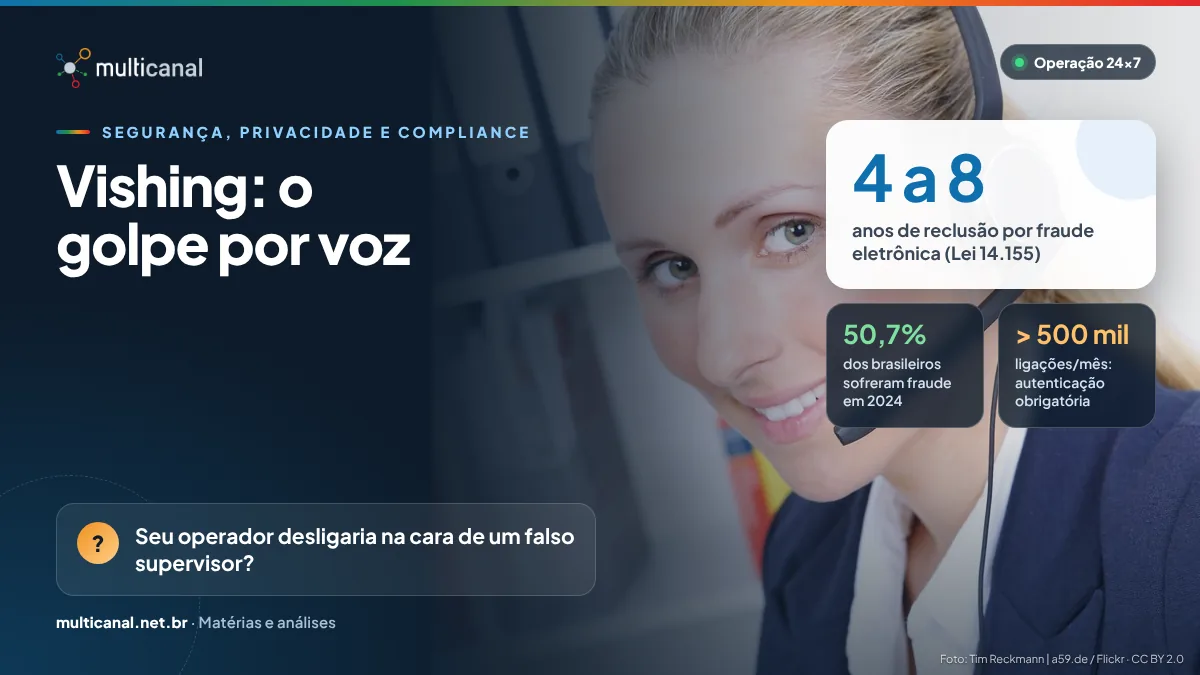
O telefone toca e, do outro lado, alguém fala com segurança, usa o nome do supervisor, cita dados do cliente e pede “só uma confirmação”. A engenharia social por voz — o vishing — explora a pressa e a vontade de ajudar, duas qualidades de um bom atendente. No contact center, o operador pode ser alvo direto do golpe ou a última barreira entre um fraudador e a conta de um cliente.
Como o golpe chega à central
- Falso cliente: o fraudador usa dados vazados para passar na verificação de identidade e pedir troca de telefone, e-mail ou endereço, segunda via ou desbloqueio.
- Falso suporte de TI ou falso supervisor: liga para o operador pedindo senha, código de autenticação ou a instalação de um programa de acesso remoto.
- Número falsificado (spoofing): a chamada aparece com o número da própria empresa ou de um parceiro conhecido.
- Voz sintética: o diagnóstico da ENCCLA sobre o golpe da falsa central já registra o uso de deepfakes para clonar a voz de atendentes bancários.
- Falsa central: o golpista se passa pela empresa diante do cliente — e o operador precisa saber orientar quem liga desconfiado.
O problema é amplo: segundo pesquisa da Serasa Experian citada pela ENCCLA, 50,7% dos brasileiros foram vítimas de fraude em 2024.
Os gatilhos que o operador precisa reconhecer
Quase todo roteiro de vishing combina os mesmos elementos: urgência (“a conta será bloqueada agora”), autoridade (“sou da diretoria”, “sou da polícia”), medo, simpatia e, principalmente, o pedido para pular uma etapa do procedimento. Treinar a equipe para reconhecer esses sinais — e para entender que interromper a ligação é uma atitude correta — vale mais do que qualquer lista de proibições.
Defesas que funcionam: processo, treino e tecnologia
- Verificação em camadas: não depender só de dados cadastrais, que podem ter vazado; para alterações sensíveis, exigir fator adicional ou confirmação por canal já cadastrado.
- Regra de ouro interna: ninguém — nem TI, nem supervisão — pede senha ou código por telefone. Acesso remoto, só com chamado registrado.
- Contrachamada: na dúvida, encerrar e retornar para um número oficial.
- Reporte imediato: canal simples para relatar tentativas (ISO/IEC 27001:2022, controle 6.8), sem constrangimento para quem reporta.
- Simulações periódicas: ligações de teste com retorno educativo, integradas à conscientização prevista na norma (controle 6.3).
- Autenticação de chamadas: o Origem Verificada, da Anatel, usa os protocolos STIR/SHAKEN para autenticar o número de origem e exibir nome, logotipo e motivo da ligação; o uso passou a ser obrigatório para quem faz mais de 500 mil chamadas por mês.
No campo legal, a Lei 14.155/2021 criou a fraude eletrônica no Código Penal, com reclusão de 4 a 8 anos quando a vítima ou um terceiro é induzido a fornecer informações por contatos telefônicos, redes sociais ou e-mail fraudulento.
Em 2025, a ENCCLA (Estratégia Nacional de Combate à Corrupção e à Lavagem de Dinheiro) dedicou uma ação inteira ao golpe da falsa central, coordenada pela Febraban e pela Polícia Federal, com a Anatel como convidada. O diagnóstico descreve variantes como o falso gerente, o falso advogado, a falsa investigação e o falso técnico de TI.
Referências e legislação
- Lei 14.155/2021 · fraude eletrônica no art. 171 do Código Penal — acessar
- ENCCLA — Ação 01/2025 · diagnóstico sobre os golpes via falsa central — acessar
- Anatel — Autenticação e identificação de chamadas · Origem Verificada e STIR/SHAKEN — acessar
- ISO/IEC 27001:2022 · conscientização (6.3) e relato de eventos de segurança (6.8) — acessar
Operador bem treinado não tem receio de dizer “vou retornar pelo canal oficial”. Cabe à gestão proteger essa atitude: quem interrompe uma ligação suspeita deve ser reconhecido, e não cobrado pelo tempo médio de atendimento.
— Núcleo de Conteúdo Multicanal · Multicanal Contact CenterComo a Multicanal ajuda: nos programas de treinamento e capacitação, a Multicanal pode incluir trilhas de segurança da informação e simulações de engenharia social adaptadas a cada operação; a empresa segue os padrões da ISO/IEC 27001.
Conheça os treinamentosContinue lendo
ISO/IEC 27001:2022 no contact center: como proteger dados em cada interação
Cada ligação ou conversa expõe dados pessoais. Veja o que mudou na ISO/IEC 27001:2022 e quais controles fazem diferença na posição de atendimento, nos acessos e…
ISO/IEC 27701 e LGPD: como transformar privacidade em sistema de gestão
Adequação à LGPD não é projeto com data para acabar. Veja como a ISO/IEC 27701:2025 organiza a privacidade em um sistema de gestão auditável e como…
ISO 37001 e ISO 37301 em contratos públicos: o que a Lei 14.133 exige em integridade
A Lei 14.133/2021 tornou o programa de integridade obrigatório em contratos de grande vulto e relevante no desempate e nas sanções. Veja como as ISO 37001…